Módulo · seguridad y auditoría
Quién hizo qué, cuándo — años después
Permisos granulares por rol, identidad corporativa, trazabilidad completa y registro de accesos, sobre cloud privado en Europa con ENS Categoría Media e ISO/IEC 27001.
Qué incluye
- Permisos granulares por rol: a qué menús y acciones tiene acceso, no solo qué pantallas.
- SSO con Microsoft Entra: e identidad corporativa.
- Trazabilidad completa de cambios: quién modificó qué dato y cuándo.
- Auditoría de accesos: registro SIEM.
- Datos personales cifrados: cloud privado en Europa.
- Certificaciones: ENS Categoría Media, ISO/IEC 27001, ISO 9001, ISO 20000 e ISO 14001.
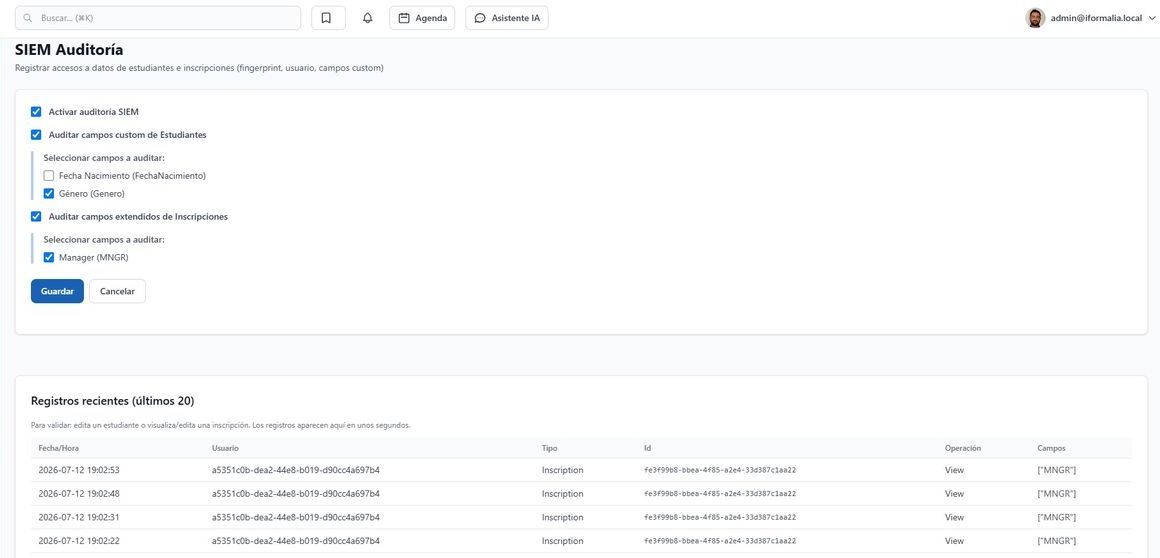
El registro de auditoría: qué campos se auditan y el rastro de accesos con usuario, fecha, operación y dato afectado
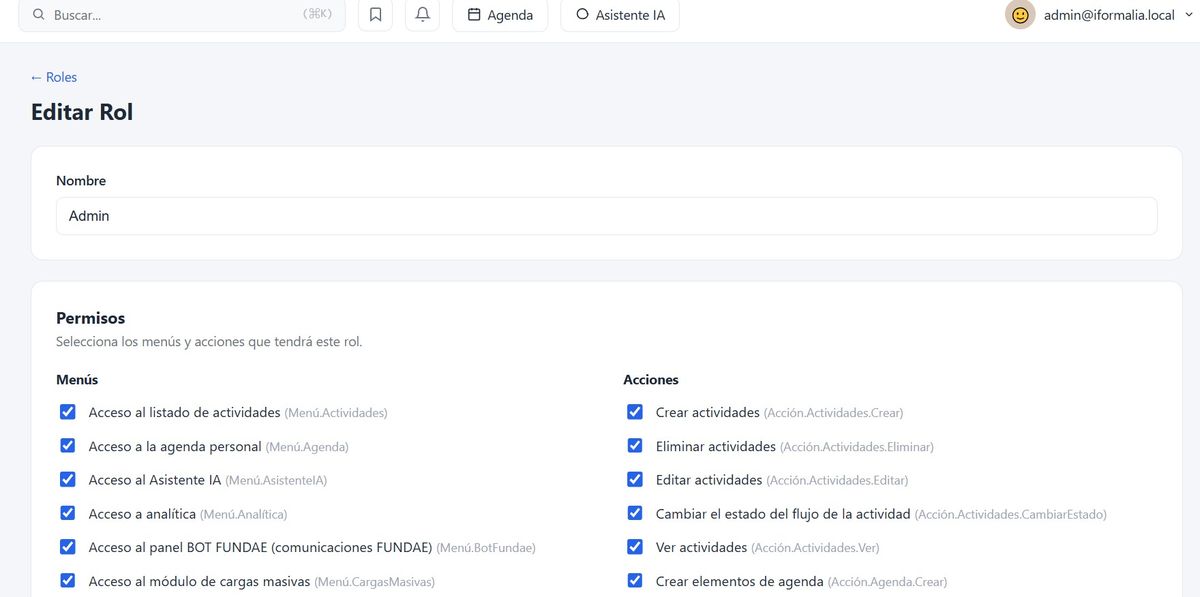
Permisos por rol: a qué menús entra y qué acciones puede ejecutar cada perfil, uno a uno
Preguntas frecuentes
¿Dónde se alojan los datos?
En cloud privado en Europa, con las certificaciones ENS Categoría Media e ISO/IEC 27001 sobre la organización y el centro de datos.
¿Se puede reconstruir qué pasó con un expediente?
Sí: la trazabilidad registra los cambios sobre los datos, que es lo que permite responder a una auditoría años después.
¿Qué nivel de detalle tienen los permisos?
Por rol y por acción, no solo por pantalla: se puede posibilitar al usuario ver sin permitir modificar, o acotar por entidad y sede.